Contexto
Desarrollé este proyecto como Trabajo de Fin de Máster en Ciberseguridad en la Universidad de Alicante. La memoria, fechada en junio de 2026, se titula «Sistema inteligente de análisis forense y prevención de uso anómalo de dispositivos USB en Windows».
Mi objetivo fue combinar la reconstrucción de la actividad de dispositivos USB con la detección de cambios respecto a los hábitos de uso del equipo. Es un proyecto académico de ciberseguridad defensiva, desarrollado y evaluado en un entorno de pruebas autorizado.
El problema
Un mismo dispositivo puede dejar rastros en varias fuentes de Windows. Consultarlas por separado dificulta reconstruir una cronología y entender si una conexión encaja con el uso habitual del equipo.
La herramienta reúne esos rastros para facilitar el análisis. Una desviación del patrón habitual se trata como una señal que investigar, no como una prueba automática de actividad maliciosa.
Cómo funciona
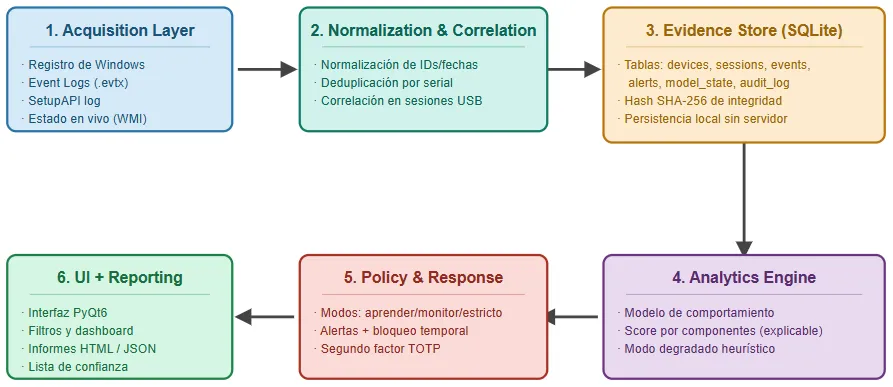
- Recopilación. Consulta artefactos del Registro de Windows, registros de eventos y SetupAPI.
- Correlación. Normaliza los identificadores y relaciona los datos para reconstruir dispositivos, conexiones y sesiones.
- Persistencia. Guarda la información en SQLite e incorpora hashes SHA-256 para detectar modificaciones posteriores de los registros almacenados.
- Análisis. Establece un patrón de uso habitual y calcula una puntuación de anomalía a partir del dispositivo, el horario y el contexto disponible.
- Respuesta y consulta. Presenta los resultados en una interfaz de escritorio, genera alertas e informes y permite aplicar medidas preventivas configurables.
Flujo del análisis
La herramienta recoge los artefactos de Windows, los correlaciona y guarda en SQLite. Después analiza las desviaciones, aplica la política configurada y presenta los resultados al analista.
El diagrama se carga al entrar en esta sección.
flowchart TD R["Registro"] --> B["Correlación USB"] L["Eventos"] --> B S["SetupAPI"] --> B B --> C["SQLite e integridad"] C --> D["Anomalías"] D --> E["Política y alertas"] E --> F["Interfaz e informes"]Imágenes de la memoria
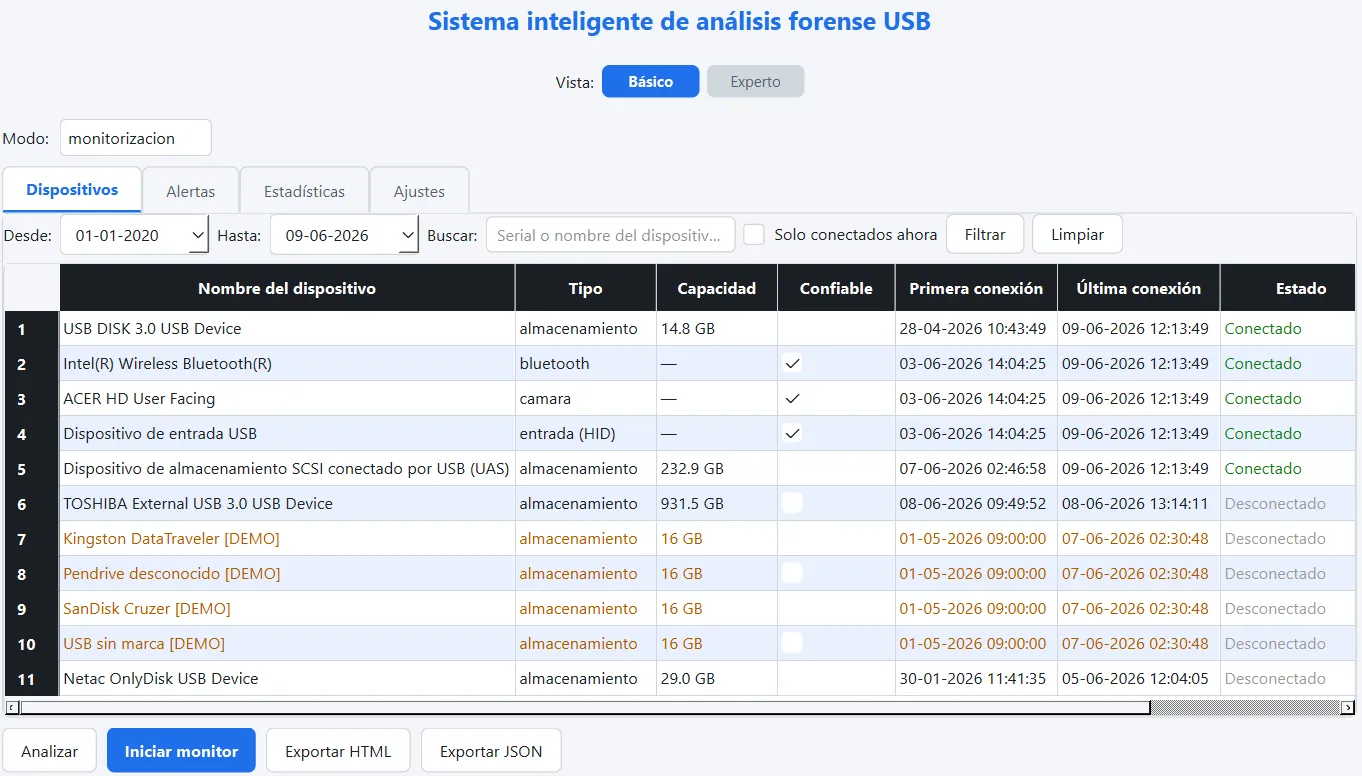
Estas figuras proceden de la memoria del TFM. La interfaz incluye ejemplos identificados como DEMO; la captura no representa un incidente de seguridad.
Selecciona una imagen para ampliarla. En el visor puedes usar las flechas y cerrar con Esc.
Decisiones técnicas
- Python para integrar la adquisición de artefactos, el análisis y la automatización en Windows.
- SQLite para mantener la información local sin desplegar un servidor de base de datos.
- PyQt6 para consultar dispositivos, alertas y estadísticas desde una interfaz gráfica.
- Informes HTML y JSON para facilitar la revisión y el tratamiento posterior de los resultados.
- Modos de aprendizaje, monitorización y estricto para separar la construcción del patrón habitual, la observación y la aplicación de respuestas.
La memoria también describe el control de privilegios y el bloqueo temporal mediante PowerShell. Las funciones disponibles dependen de los permisos con los que se ejecuta la aplicación.
Validación y resultados
La validación documentada combina pruebas unitarias, pruebas de integración y experimentos con datos sintéticos. También recoge comprobaciones funcionales de la monitorización de conexiones y del almacenamiento de las señales del sistema.
Los experimentos muestran que el detector distingue mejor las anomalías cuando las diferencias respecto al comportamiento habitual son claras. En los casos ambiguos aparece un equilibrio entre detectar más anomalías y generar más falsas alertas. Por eso, el umbral de decisión necesita ajustarse al contexto de uso.
Límites y aprendizaje
- La evaluación cuantitativa utiliza datos sintéticos y escenarios controlados. Queda por ampliar la validación con actividad real y mayor volumen de datos.
- Una conexión inusual requiere análisis: no demuestra por sí sola una intrusión o una extracción de información.
- Los artefactos USB no acreditan por sí solos qué archivos se han copiado.
- Los hashes permiten comprobar cambios en los datos, pero no sustituyen un procedimiento completo de preservación y custodia de evidencias.
- El consumo de recursos durante una ejecución prolongada necesita mediciones adicionales.
El proyecto me permitió trabajar la correlación de fuentes, el tratamiento de evidencias de Windows y el diseño de una herramienta que explique al analista por qué se genera una alerta.